Di Stefano Barlini, MBA, Advanced in AI Audit, Certified CAIO, CIA, CISA, Certified 31000 Trainer, CCSA, QAR | Internal Audit & GRC Expert presso Compet-e
Nel precedente articolo abbiamo “svelato” i 3 passi che l’OdV può fare per iniziare ad affrontare i Rischi AI nella 231. Abbiamo precisato che i Rischi AI nella 231 vanno ben oltre quelli più visibilmente riconoscibili, ossia quelli introdotti dall’articolo 25-vicies “Reati commessi con l’uso di sistemi di intelligenza artificiale” in vigore dal 30 settembre 2026.
Il tema ha suscitato un notevole interesse e molti Voi lettori di questa rubrica ci avete chiesto maggiori informazioni sui 3 passi da noi proposti.
🤔 AI e 231: ma in concreto cosa possiamo fare per approcciare i Rischi AI?
Le Vostre domande dimostrano che fermarsi ai titoli (o ai sotto-titoli) sollecita ancora molta curiosità intellettuale e desiderio di confronto, anche in un’epoca in cui le risposte a qualsiasi domanda sono a portata di prompt. Chiaramente il livello di curiosità per la puntata successiva non è certamente paragonabile a quello delle pubblicazioni dei grandi romanzi ottocenteschi, ma in quanto a cadenza temporale c’è indubitabilmente un pattern!
Con il presente articolo iniziamo a rispondervi, fornendovi anche qualcosa in più che siamo sicuri apprezzerete.
👉 AI e 231 – i 3 passi che l’OdV può fare per affrontare i Rischi AI
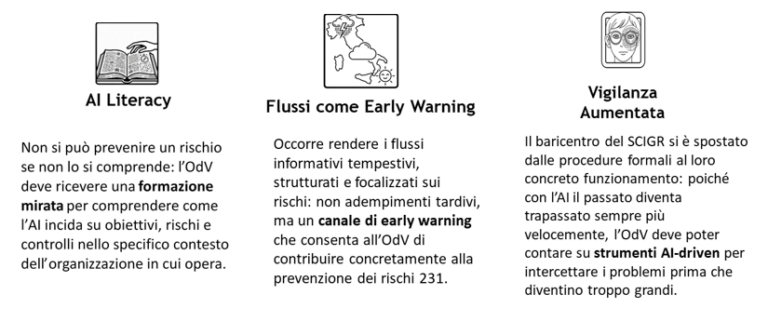
Questi erano i titoli e sotto-titoli con cui ci siamo congedati nel precedente articolo. È arrivato il momento di fornire le maggiori informazioni che ci chiedete e quel qualcosa di più, cominciando con:
✨ L’AI Literacy è il primo passo che l’OdV deve fare per affrontare i Rischi AI
Qui abbiamo significativamente scritto “Deve” (“Must”) e non già “Può” (“May”), ricorrendo all’ausiliare più forte tra quelli generalmente usati nelle descrizioni degli standard e loro linee guida: è ormai noto che tra le misure cogenti già in vigore, e direttamente discendenti dall’AI Act, ci sia l’AI Literacy (Art. 4), ossia l’obbligo generale rivolto alle aziende di adottare misure per sostenere lo sviluppo dell’alfabetizzazione in materia di AI del personale che fa uso di sistemi di AI.
In realtà, a questo proposito, avevamo già ampiamente illustrato in questa rubrica la centralità di un principio che deve essere posto alla base di tutti i programmi di conformità 231 (e non solo): non si può prevenire un rischio se non lo si comprende (Tribunale di Milano, ordinanza GIP del 20 settembre 2004).
👩🏻🎓 E per comprendere qualcosa – soprattutto se legato ad una tecnologia nuova, dirompente e tutt’altro che intuitiva come l’AI – occorre anzitutto studiare!
Ma studiare cosa esattamente? L’EU AI Act, la Legge 132 del 2025, l’ISO/IEC 42001 sui sistemi di gestione dell’AI, l’ISO/IEC 22989 sui concetti e la terminologia AI, l’ISO/IEC 23894 sull’AI Risk Management, l’ISO/IEC 27090 su AI e cybersecurity, il NIST AI Risk Management Framework, il COBIT, gli OWASP Top 10, MITRE ATLAS? O, ancora, le innumerevoli ulteriori norme, standard, framework, linee guida, best practices, studi, analisi che vengono pubblicati in ogni momento (forse anche grazie alla stessa AI)?
👉 La risposta è: dipende.
Dipende dal tipo di modelli AI di cui fa uso la tua organizzazione. Che tipo di compiti gli affida, con quale grado di autonomia, con quali potenziali conseguenze. Che ruolo avete e che tipo di formazione già ricevete in azienda; quale background (Legal, EHS, Risk Management, Audit, Finance, altro) possiedono i componenti del Vostro OdV; quale livello di maturità ha la Vostra organizzazione in ambito Information Security e, per ritornare alla 231:
❓ a quale articolo del Decreto 231 è “ferma” la Vostra mappa delle attività sensibili ❓
Per dimostrare come la Formazione in ambito AI sia molto importante anche ai fini della prevenzione dei Rischi AI nella 231, abbiamo deciso di presentarvi direttamente due Casi Pratici:
- uno di tipo diretto (fattispecie ex articolo 25-vicies)
- uno di tipo indiretto (AI come modalità realizzativa di altro illecito 231)
- ciascuno con 2 Potenziali Rischi 231 che si sarebbero potuti prevenire (o più efficacemente cercare di prevenire), se ci fosse stata (anche ed anzitutto) un’adeguata consapevolezza
❶ Deepfake: quando la pressione sui ricavi incontra i Rischi AI
Una società che produce contenuti digitali incentiva il proprio team sulla base delle visualizzazioni e conseguenti ricavi pubblicitari. Per raggiungere gli obiettivi e relativi premi, un dipendente genera con l’AI un video realistico in cui una nota sportiva professionista sembra promuovere un prodotto di un cliente. Il contenuto viene pubblicato senza il suo consenso, diventa virale inducendo il pubblico in inganno e provocando un danno reputazionale alla nota sportiva professionista.
Si scoprirà poi che per velocizzare il rilascio dei contenuti, il responsabile del team è solito autorizzare le pubblicazioni senza rivederle nel merito e quindi senza poter intercettare i casi in cui sarebbe necessario consultare gli Affari Legali e/o l’OdV.
Lesson learned:
- L’AI rende facilmente e individualmente realizzabili falsificazioni molto credibili
- Incentivi e pressione sui risultati possono favorire comportamenti rischiosi
- Una formazione AI mirata rispetto al contesto specifico dell’azienda, avrebbe contribuito a far meglio intercettare il rischio 231, evitando la pubblicazione
❷ La tentazione della scorciatoia AI per raggiungere un obiettivo importante
Una società manifatturiera utilizza un sistema AI di manutenzione predittiva su una linea automatizzata. Dopo una modifica dell’impianto, il sistema continua a segnalare un rischio di guasto basso, mentre alcuni operatori riferiscono vibrazioni anomale.
Per rispettare le scadenze produttive, il responsabile rinvia una verifica di sicurezza obbligatoria, affidandosi alla valutazione dell’AI. Un successivo guasto provoca una lesione grave ad un addetto.
Si scoprirà poi che il modello non era stato rivalidato dopo la modifica e che i responsabili erano premiati soprattutto per la continuità produttiva.
Lesson learned:
- L’AI può sottovalutare condizioni operative nuove o non adeguatamente rappresentate nei dati con cui è stata addestrata
- Incentivi e pressione produttiva possono favorire l’aggiramento dei presidi di sicurezza
- Una formazione AI mirata avrebbe aiutato a riconoscere i limiti del modello e a rendere meno propenso il responsabile ad affidarsi eccessivamente alle valutazioni del modello stesso (automation bias)
Siamo partiti dalle Vostre domande, ma ora siamo noi a porvene una, anzi due:
❶ Quanti rischi notate nei 2 casi descritti?
❷ Quante sono le interconnessioni che il Vostro Modello 231 “tutto Word®&Excel®” continuerà ad ignorare?
Poiché più volte abbiamo sottolineato che l’idoneità di un Modello 231 richiede sempre più una tecnologia adeguata e, soprattutto, tempo per farla realmente funzionare, il nostro vivo consiglio è di non aspettare a contattarci per darci la Vostra risposta, per farci qualsiasi ulteriore domanda e naturalmente per provare l’unica soluzione digitale in grado di alzare definitivamente il livello di difesa del Vostro Modello 231.