Di Stefano Barlini, MBA, Advanced in AI Audit, Certified CAIO, CIA, CISA, Certified 31000 Trainer, CCSA, QAR | Internal Audit & GRC Expert presso Compet-e
«Con l’aggiunta dell’articolo 25-vicies al Decreto 231, quali sono le 3 cose che deve fare l’OdV per affrontare i nuovi reati introdotti?
Dammi una risposta sintetica in 3 punti con al massimo 150 parole complessive»
Questo è il prompt che abbiamo chiesto di rivolgere alla propria AI generativa di fiducia (ChatGPT, Claude, Gemini, etc.), ai numerosi partecipanti al nostro webinar del 24 settembre scorso dedicato al tema dell’inserimento dei Rischi-Reato AI nel catalogo 231 operato dal D.Lgs. 160/2026.
🤔 AI e 231: cosa deve fare oggi l’OdV per affrontare la nuova sfida?
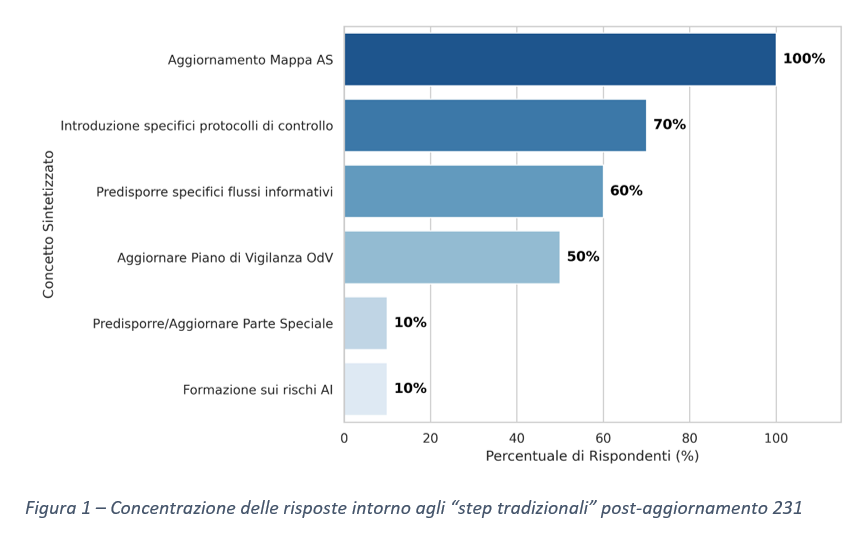
Questa è la sintesi dei risultati della survey che abbiamo condotto in diretta nel corso del webinar:
Dall’analisi delle risposte ottenute emerge:
- un consenso unanime sull’aggiornamento del Risk Assessment 231: tutte le risposte hanno individuato nell’aggiornamento della mappa delle attività sensibili uno dei primissimi e indispensabili pilastri d’azione per l’OdV;
- una massiccia adesione sulla necessità di rafforzare e/o introdurre protocolli specifici di controllo (es. governance AI, human oversight, tracciabilità, etc.), raccomandata tra i primi 3 step dell’OdV dal 70% delle risposte;
- una rilevante concentrazione anche sulla raccomandazione di predisporre dei flussi informativi dedicati verso l’OdV (60% delle risposte la includono), nonché sull’adeguamento del Piano di vigilanza dell’OdV (50% delle risposte)
- una minima parte delle risposte contiene tra le 3 cose da fare da parte dell’OdV una specifica attenzione alla formazione sui Rischi AI.
Sembrerà paradossale, tuttavia
👉 La concentrazione delle risposte sulle “solite” azioni suggerite ad ogni ampliamento del catalogo dei rischi 231 AI, è la manifestazione di uno dei più insidiosi Rischi AI: il bias!
Avrete sicuramente letto da più parti casi di aziende accusate di pratiche discriminatorie nei confronti di gruppi come minoranze, ma non solo, come nell’esempio che vi riporto qui di seguito per spiegare in parole semplici il rischio di pregiudizio introdotto (o meglio amplificato) dall’AI: i modelli di AI – come quelli proposti per supportare le attività di recruiting di un’azienda – richiedono una grande quantità di dati per essere addestrati, come i curricula di coloro che nel passato un’azienda ha poi assunto o ha cercato di assumere ritenendoli idonei per determinati ruoli. Supponiamo che in tale dataset ci sia un’altissima concentrazione di uomini identificati nel passato per tali ruoli. Addestrando il modello AI con quei dati, e senza le opportune contromisure, il modello AI tenderà ad escludere sistematicamente (pregiudizio) qualsiasi donna che provi ad applicare per quel ruolo.
✨ L’utilizzo dell’AI per rispondere al quesito su cosa deve fare l’OdV di fronte all’introduzione dei Rischi AI, conferma paradossalmente che i Rischi AI – anche quelli 231 – richiedono un trattamento nuovo e sicuramente diverso da quello tradizionale
Abbiamo constatato, infatti, che l’AI è ormai presente e attraversa qualsiasi processo aziendale, anche quelli tradizionalmente a maggiore intensità di risorse umane. Un sistema AI può prendere delle decisioni, attivare e/o eseguire delle azioni, accedere ad altri sistemi e indirizzare o re-indirizzare le attività dei soggetti o di altri sistemi AI.
Quindi se l’AI si trova già ovunque in azienda, vuol dire che porta con sé ovunque dei nuovi e strutturali rischi (appunto i Rischi AI). E li porta ovviamente anche all’interno del perimetro 231 ossia nei processi in cui si trovano le nostre altre attività sensibili già mappate: l’AI può essere più di uno strumento con cui si fanno le cose in azienda, perché – a differenza dei software tradizionali – può “operare” come un soggetto che fa le cose in azienda, producendo cioè quelle azioni, atti, eventi tra cui quelli riconducibili a molte attività sensibili “tradizionali”.
📌 Più precisamente l’AI è una Fonte di Rischio per usare la definizione ISO 31000: un elemento che da solo o in combinazione con altri possiede il potenziale di originare il rischio.
Pertanto i Rischi AI, anche quelli con “impatto 231”, ce li ritroveremo lungo tutti i processi aziendali e quindi in corrispondenza di parecchie attività sensibili già mappate: tutte le volte in cui le attività sensibili – o meglio nell’ambito delle relative modalità realizzative – troviamo l’uso dell’AI (o nelle situazioni più “estreme” troviamo l’affidamento nei relativi workflow ad un agente AI), ecco che troveremo dei nuovi ed ulteriori rischi nella 231, in un numero ben superiore alle sole 3 fattispecie oggi richiamate dall’articolo 25-vicies del Decreto 231!
Possiamo affermare (e ho già visto che molti altri autorevoli addetti ai lavori lo stanno mettendo in evidenza) che:
📣 La vecchia ricetta non basta più: l’AI non è semplicemente un’altra riga della Mappa delle attività sensibili!
L’AI può introdurre – o modificare il profilo di rischio – di più di una attività sensibile che conosciamo già e che è da tempo codificata nella nostra mappa. Personalmente dico e scrivo ormai da tempo che l’AI cambia e rende finalmente palesi a tutti le interconnessioni tra le moltissime righe e colonne di quella stessa Mappa, mandando in frantumi l’approccio 231 tradizionale e con esso la solita vecchia ricetta che abbiamo visto riproposta per 25 anni e – per effetto del bias – oggi dalla stessa AI!
🤔 Allora – tornando alla domanda inziale – cosa deve fare oggi l’OdV per affrontare la nuova sida?
Nel corso del webinar abbiamo “svelato” i seguenti 3 passi concreti che ogni OdV dovrebbe iniziare a compiere al più presto:
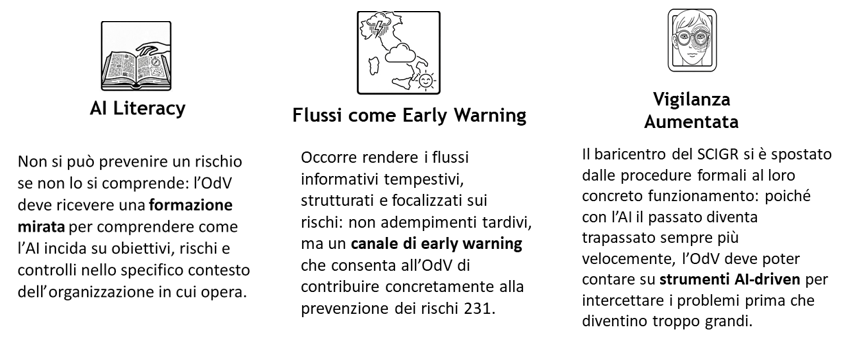
Come potete notare nessuno dei 3 concreti passi da noi suggeriti è stato “indovinato” dai rispondenti guidati dall’AI!
Più volte abbiamo sottolineato che l’idoneità di un Modello 231 richiede sempre più una tecnologia adeguata e, soprattutto, tempo per farla realmente funzionare. Oggi aggiungiamo che con l’AI il tempo è ormai arrivato per iniziare ad introdurla nella Vostra azienda: